
Vom CISO (Chief Information Security Officer) zum CRO (Chief Resilience Officer)
Die CISO-Rolle steht vor einem Wandel: Warum Resilienz für KMU zur zentralen Führungsaufgabe wird.
Die CISO Rolle lässt sich nicht mehr allein mit technischen Schutzmassnahmen beschreiben. Der Sicherheitsverantwortliche der Zukunft verbindet Cyberrisiken mit Geopolitik, künstlicher Intelligenz, Technologieabhängigkeiten und der Fähigkeit des Betriebs, auch unter Druck handlungsfähig zu bleiben. Für Geschäftsführungen, IT-Leitungen und Verwaltungsräte bedeutet das: Sicherheit wird zu einer ganzheitlichen Frage der Unternehmensführung.
Wie entstand der klassische CISO und was verändert sich?
Der klassische CISO entstand aus einer klaren Notwendigkeit: Unternehmen mussten ihre IT-Systeme schützen, Sicherheitsvorfälle bearbeiten und technische Vorgaben umsetzen. Im Zentrum standen Netzwerke, Zugänge, Schwachstellen, Richtlinien und Kontrollen. Diese Aufgaben bleiben wichtig. Ohne eine verlässliche technische Basis gibt es keine belastbare Sicherheit.
Die Rahmenbedingungen haben sich jedoch verschoben. Unternehmen sind heute auf eine Vielzahl von Technologien, Partnern und digitalen Abläufen angewiesen. Eine Störung betrifft deshalb nicht nur ein einzelnes System. Sie kann die Produktion, die Kundenbeziehung, die interne Zusammenarbeit oder die Entscheidungsfähigkeit beeinträchtigen.
Auch die Ursachen möglicher Störungen liegen nicht mehr nur in der Technik. Geopolitische Spannungen können Abhängigkeiten sichtbar machen. Künstliche Intelligenz verändert Geschwindigkeit und Komplexität. Technologieabhängigkeiten schaffen Risiken, die sich nicht mit einer einzelnen Firewall oder einem einzelnen Prozess lösen lassen.
Der klassische CISO bleibt für Cybersecurity verantwortlich. Die Erwartung an diese Rolle reicht aber zunehmend über Cybersecurity hinaus. Genau hier beginnt die Debatte um CISO 3.0.
Warum wird Resilienz zur neuen Leitkompetenz?
Resilienz bedeutet, dass ein Unternehmen auch bei einer Störung handlungsfähig bleibt, angemessen reagiert und den Betrieb wieder stabilisiert. Es geht nicht um das Versprechen, jede Störung zu verhindern. Es geht um die Fähigkeit, mit Unsicherheit umzugehen und aus Erfahrungen besser zu werden.
Für die Sicherheitsfunktion verändert sich dadurch die zentrale Frage. Sie lautet nicht mehr nur: «Wie verhindern wir einen Angriff?» Sie lautet auch: «Welche Fähigkeiten müssen trotz einer Störung erhalten bleiben, und wie treffen wir unter Zeitdruck gute Entscheidungen?»
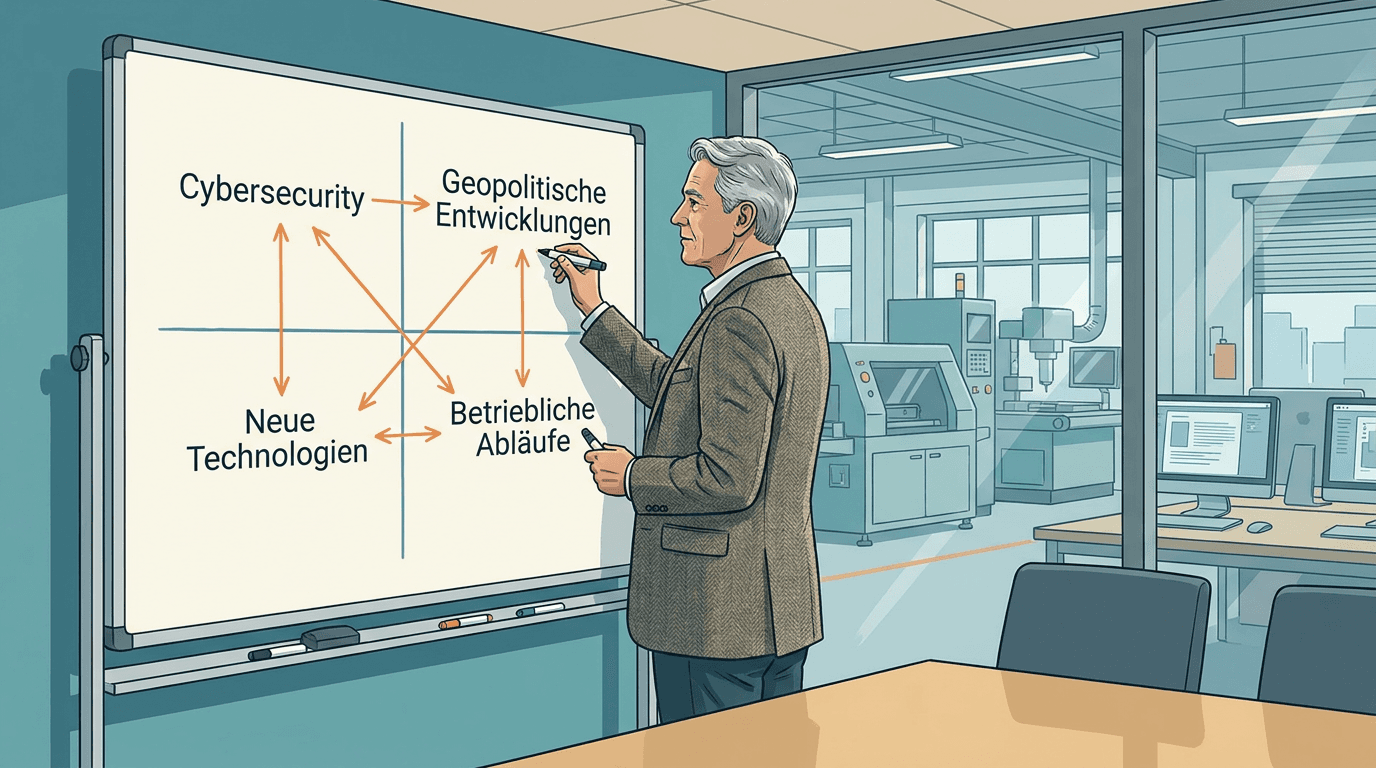
Ein Chief Resilience Officer betrachtet dafür mehrere Risikofelder gemeinsam:
Cyberrisiken und die Sicherheit von Informationen und Systemen.
Geopolitische Entwicklungen, wenn sie Technologien, Partner oder Verfügbarkeiten beeinflussen.
Künstliche Intelligenz als neue Technologie mit Chancen, Abhängigkeiten und offenen Fragen.
Betriebsrisiken, wenn kritische Abläufe oder Technologien ausfallen.
Diese Sichtweise schafft eine gemeinsame Sprache für Geschäftsleitung, IT, Betrieb und Verwaltungsrat. Resilienz wird damit nicht zu einem zusätzlichen Projekt, sondern zu einer Leitkompetenz für Entscheidungen.
Was macht ein Chief Resilience Officer anders als ein CISO?
Der Unterschied liegt weniger im Titel als im Auftrag. Ein CISO schützt primär Informationen, Systeme und digitale Abläufe. Ein Chief Resilience Officer fragt zusätzlich, wie das Unternehmen seine kritischen Leistungen unter veränderten Bedingungen aufrechterhalten kann.
Das zeigt sich in vier Perspektiven:
Vom Schutz einzelner Systeme zur Sicht auf Abhängigkeiten: Der CRO verbindet Technologien, Partner, Prozesse und betriebliche Leistungen. Dadurch wird sichtbar, wo ein einzelner Ausfall grössere Folgen auslösen könnte.
Von der technischen Bewertung zur Geschäftsentscheidung: Der CRO übersetzt Risiken in konkrete Optionen. Die Geschäftsleitung kann dadurch entscheiden, welche Ausfallrisiken akzeptiert, reduziert oder vorbereitet werden sollen.
Von der Reaktion zur Vorbereitung: Ein CISO bearbeitet Sicherheitsvorfälle. Ein CRO sorgt zusätzlich dafür, dass Zuständigkeiten, Entscheidungswege und Ausweichmöglichkeiten vor einer Störung geklärt sind.
Von der Einzelverantwortung zur gemeinsamen Governance: Der CRO bringt Geschäftsleitung, IT, Betrieb und Verwaltungsrat an einen Tisch. Resilienz wird damit als Führungsaufgabe verankert und nicht an eine einzelne Fachstelle delegiert.
Das bedeutet nicht, dass jeder Betrieb sofort eine neue C-Level-Stelle schaffen muss. Gerade im KMU kann der Auftrag schrittweise erweitert werden. Entscheidend ist, dass die Funktion genügend Nähe zur Geschäftsleitung hat und Risiken nicht isoliert betrachtet.
Was bedeutet das für Hiring, Governance und Strategie?
Bei der Besetzung einer Sicherheitsfunktion sollten Unternehmen nicht nur nach technischer Tiefe fragen. Ebenso wichtig sind Übersetzungsfähigkeit, Geschäftsverständnis und die Fähigkeit, unterschiedliche Interessen zusammenzuführen. Die zentrale Frage lautet: Kann diese Person aus komplexen Risiken klare Entscheidungen vorbereiten?
In der Governance braucht es regelmässige Gespräche über Abhängigkeiten, Prioritäten und die Handlungsfähigkeit des Betriebs. Ein gutes Reporting zeigt nicht nur, welche Kontrollen vorhanden sind. Es macht auch sichtbar, welche Geschäftsleistungen besonders abhängig von Technologien sind und welche Entscheidungen offen bleiben.
In der Strategie wird Resilienz zu einem Kriterium für Investitionen und Veränderungen. Bei neuen Technologien, Partnern oder digitalen Abläufen sollte nicht nur der erwartete Nutzen betrachtet werden. Ebenso wichtig ist die Frage, wie das Unternehmen bei einer Störung weiterarbeiten kann.
Für viele KMU ist ein pragmatischer Start sinnvoll:
Identifizieren Sie die wichtigsten Geschäftsleistungen.
Ordnen Sie die dafür notwendigen Technologien und Abhängigkeiten zu.
Klären Sie, wer bei einer Störung entscheidet und kommuniziert.
Legen Sie fest, welche Risiken zuerst bearbeitet werden.
Management-Beratung für Informations- und Cybersicherheit kann dabei helfen, Management und Technik auf eine gemeinsame Entscheidungsgrundlage zu bringen.
Wie sieht das im KMU-Alltag aus?
Nehmen wir ein produzierendes Unternehmen mit rund 120 Mitarbeitenden. Die Planung, Wartung und Kommunikation hängen von mehreren digitalen Technologien und externen Partnern ab. Der klassische CISO prüft, ob Zugänge geschützt, Systeme aktuell und Vorgaben dokumentiert sind.
Der CRO geht einen Schritt weiter. Er fragt: Welche Abläufe müssen auch bei einem Ausfall funktionieren? Welche Technologieabhängigkeiten sind kritisch? Wer entscheidet über Prioritäten, wenn Informationen fehlen? Und welche Alternative ist realistisch, ohne den Betrieb mit unnötiger Komplexität zu belasten?
Aus diesen Fragen entsteht kein abstraktes Papier, sondern eine klare Priorisierung. Das Unternehmen kann technische Massnahmen, organisatorische Zuständigkeiten und betriebliche Ausweichmöglichkeiten aufeinander abstimmen. Genau darin liegt der praktische Wert von Resilienz.
Wohin entwickelt sich die Disziplin?
Ich erwarte nicht, dass der Titel CISO kurzfristig verschwindet. Ich erwarte aber, dass sich sein Auftrag verändert. Wer künftig nur technische Sicherheit verwaltet, wird den Risiken vieler Unternehmen nicht mehr gerecht.
Die nächste Entwicklungsstufe besteht darin, Cyber-, Geopolitik-, Technologie- und Betriebsrisiken in einem gemeinsamen Bild zu führen. Ob diese Funktion CISO, CISO 3.0 oder Chief Resilience Officer heisst, ist zweitrangig. Entscheidend ist, ob sie Verantwortung übernimmt, Verbindungen sichtbar macht und der Unternehmensführung belastbare Entscheidungen ermöglicht.
Für mich ist das die eigentliche Zukunft der Disziplin: weniger Abgrenzung zwischen Technik und Management, mehr Verantwortung für die Handlungsfähigkeit des gesamten Unternehmens. Der Sicherheitsverantwortliche wird damit nicht kleiner, sondern wirksamer.
Was können Sie jetzt tun?
Nehmen Sie sich 30 Minuten und beantworten Sie mit Ihrer Geschäftsleitung eine Frage: Welche drei Leistungen müssen auch bei einer schweren Störung weitergeführt werden? Ordnen Sie diesen Leistungen die wichtigsten Technologien, Abhängigkeiten und Verantwortlichkeiten zu. Damit machen Sie den ersten Schritt vom isolierten Sicherheitsdenken zu einer belastbaren Resilienzperspektive.
Häufig gestellte Fragen
Ersetzt der Chief Resilience Officer den CISO?
Nein. Der CRO erweitert die Perspektive des CISO. Technische Sicherheit bleibt wichtig, wird aber mit Geopolitik, Technologieabhängigkeiten und Betriebsfähigkeit verbunden.
Braucht jedes KMU eine neue C-Level-Funktion?
Nein. In vielen KMU kann der bestehende Sicherheitsauftrag schrittweise erweitert werden. Wichtig sind ein klarer Auftrag, die Nähe zur Geschäftsleitung und verständliche Entscheidungsgrundlagen.
Was ist der erste praktische Schritt?
Identifizieren Sie die wichtigsten Geschäftsleistungen und die Technologien, von denen diese Leistungen abhängen. Danach klären Sie Prioritäten, Zuständigkeiten und realistische Ausweichmöglichkeiten.
Was bedeutet CISO 3.0 konkret?
CISO 3.0 steht für eine Sicherheitsfunktion, die nicht nur Systeme schützt, sondern die Handlungsfähigkeit des Unternehmens als Ganzes mitsteuert.
Das Wichtigste in Kürze
- Die CISO Rolle entwickelt sich vom technischen Schutzauftrag zu einer ganzheitlichen Verantwortung für Resilienz.
- Ein Chief Resilience Officer verbindet Cyber-, Geopolitik-, Technologie- und Betriebsrisiken.
- Für KMU stehen dabei klare Prioritäten, verständliche Governance und realistische Handlungsfähigkeit im Zentrum.
- Der erste Schritt ist eine gemeinsame Übersicht der wichtigsten Geschäftsleistungen und ihrer Abhängigkeiten.
So unterstützen wir Sie bei diesem Thema
Mehr aus dem Insight-Blog
Informationssicherheit im KMU: Was mich in Q2 2026 am meisten beschäftigt hat
Beitrag lesen
Datenschutz und Informationssicherheit: Zwei Seiten derselben Medaille
Beitrag lesen
Die 5 häufigsten Fehler in der Informationssicherheit bei KMU
Beitrag lesenSicherheit, die zu Ihrem Unternehmen passt.
Lassen Sie uns unverbindlich über Ihre Situation sprechen – pragmatisch, verständlich und ohne Verpflichtung.