
Cybersicherheit Trends: Was auf KMU zukommt
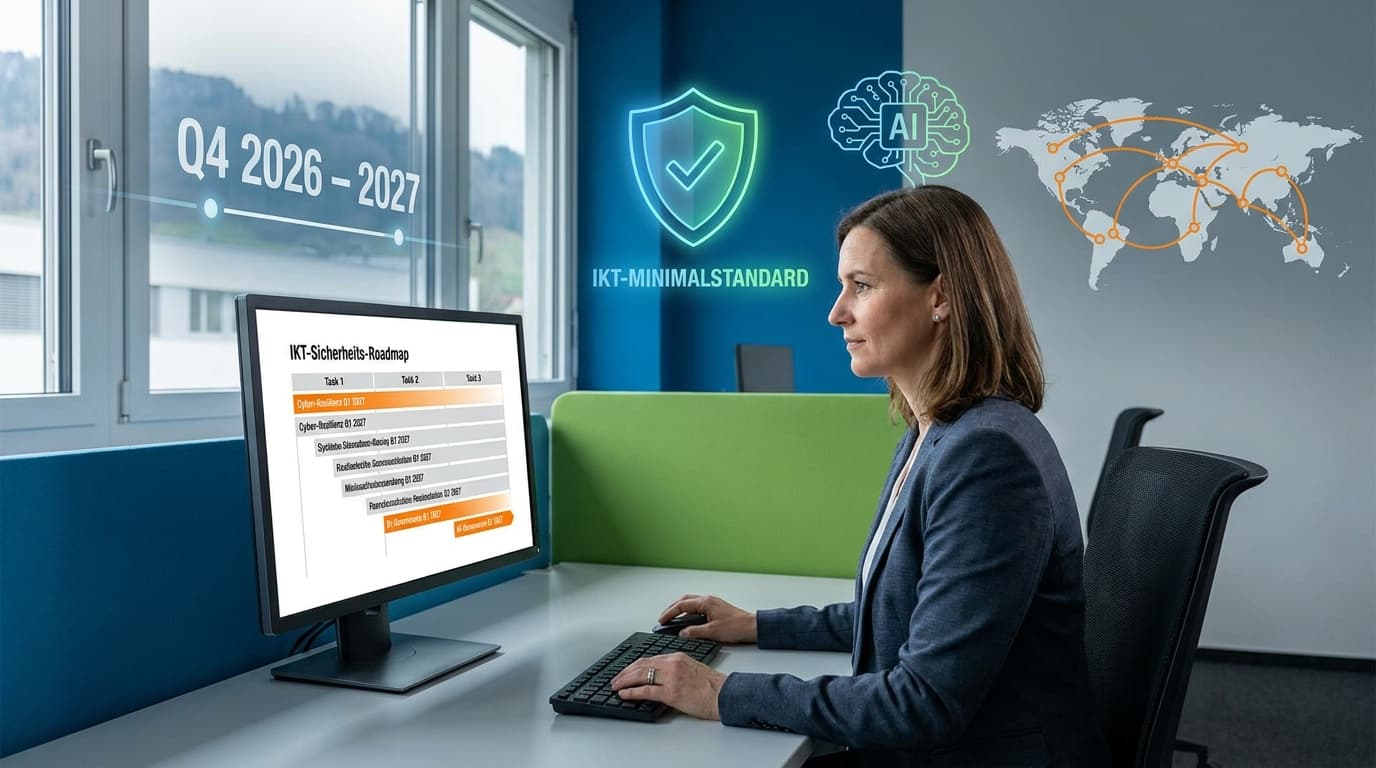
Cybersicherheit Trends: Regulatorik, KI-Angriffe und geopolitische Risiken – was Schweizer KMU jetzt vorbereiten sollten.
Die Anforderungen an Informationssicherheit und Resilienz steigen kontinuierlich. Für Schweizer KMU bedeutet das: Wer sich jetzt vorbereitet, schafft Handlungsspielraum. Wer wartet, reagiert unter Druck. Dieser Artikel gibt Ihnen einen klaren Überblick über die wichtigsten Entwicklungen in Q4/2026 und 2027 und zeigt, was Sie heute tun können.
Welche regulatorischen Entwicklungen kommen auf Schweizer KMU zu?
Die regulatorische Landschaft verändert sich. Drei Entwicklungen sind besonders relevant:
IKT-Minimalstandard: Unternehmen der kritischen Infrastruktur müssen den IKT-Minimalstandard umsetzen. Die Anforderungen sind verbindlich und werden geprüft. Wer betroffen ist, sollte jetzt eine Gap-Analyse durchführen und einen Massnahmenplan erstellen.
NIS2-Analogien in der Schweiz: Die EU-Richtlinie NIS2 setzt neue Standards für Cybersicherheit. Auch wenn die Schweiz nicht direkt betroffen ist, orientieren sich viele Schweizer Regulierungen an europäischen Vorgaben. Unternehmen mit EU-Geschäftsbeziehungen oder Lieferketten sollten sich auf ähnliche Anforderungen einstellen.
DORA-Auswirkungen: Die Digital Operational Resilience Act (DORA) betrifft Finanzdienstleister und ihre IT-Dienstleister. Auch KMU, die in dieser Lieferkette tätig sind, müssen ihre Resilienz nachweisen können. Das bedeutet: dokumentierte Prozesse, Risikomanagement und Notfallpläne.
Diese Entwicklungen haben eines gemeinsam: Sie verlangen strukturierte, nachweisbare Sicherheitsmassnahmen. Unternehmen ohne klare Sicherheitsorganisation geraten unter Druck.
Wie verändert Künstliche Intelligenz die Bedrohungslage?
Technologie entwickelt sich schnell und Angreifer nutzen sie genauso schnell. Zwei Trends sind besonders relevant:
KI in Cyberangriffen: Angreifer setzen Künstliche Intelligenz ein, um Phishing-Mails zu personalisieren, Schwachstellen automatisiert zu finden und Angriffe zu skalieren. Das bedeutet: Angriffe werden präziser, schneller und schwerer zu erkennen. Klassische Abwehrmassnahmen reichen nicht mehr aus.
Deepfakes und Social Engineering: Deepfakes – also täuschend echte Fälschungen von Stimmen oder Videos – werden zunehmend für Betrugsversuche eingesetzt. Ein Anruf, der scheinbar vom Geschäftsführer kommt, kann eine Überweisung auslösen. Ein Video, das eine Führungskraft zeigt, kann Mitarbeitende täuschen.
Die Konsequenz: Technische Massnahmen allein reichen nicht. Mitarbeitende müssen sensibilisiert werden, Prozesse müssen kritische Transaktionen absichern und Unternehmen brauchen klare Eskalationswege.
Welche geopolitischen Risiken betreffen Schweizer KMU?
Cyberangriffe sind längst nicht mehr nur kriminell motiviert. Geopolitische Spannungen führen zu gezielten Angriffen auf Infrastrukturen, Lieferketten und Unternehmen.
Schweizer KMU sind indirekt betroffen, wenn sie Teil internationaler Lieferketten sind oder mit Unternehmen aus betroffenen Regionen zusammenarbeiten. Angriffe auf Zulieferer können die eigene Produktion lahmlegen. Angriffe auf Kunden können Zahlungsausfälle verursachen.
Hinzu kommt: Viele Angriffe zielen nicht auf einzelne Unternehmen, sondern auf ganze Branchen oder Regionen. Wer keine Vorkehrungen trifft, wird zum einfachen Ziel.
Die Lösung liegt in Resilienz: Unternehmen sollten ihre Abhängigkeiten kennen, alternative Lieferanten identifizieren und Notfallpläne testen. Wer vorbereitet ist, kann im Ernstfall handeln.
Was sollten KMU jetzt vorbereiten?
Die gute Nachricht: Viele Massnahmen lassen sich schrittweise umsetzen. Hier sind die wichtigsten Handlungsfelder:
Regulatorische Anforderungen prüfen: Klären Sie, ob Ihr Unternehmen vom IKT-Minimalstandard, DORA oder anderen Vorgaben betroffen ist. Führen Sie eine Gap-Analyse durch und priorisieren Sie die Massnahmen nach Risiko und Aufwand.
Risikobewertung aktualisieren: Welche Systeme sind kritisch? Welche Abhängigkeiten bestehen? Welche Angriffe könnten den grössten Schaden verursachen? Eine aktuelle Risikobewertung schafft Klarheit und hilft, Ressourcen richtig einzusetzen.
Notfallpläne testen: Ein Plan, der nie getestet wurde, funktioniert im Ernstfall nicht. Führen Sie regelmässig Übungen durch: Was passiert bei einem Ransomware-Angriff? Wer ist verantwortlich? Wie kommunizieren Sie intern und extern?
Awareness stärken: Schulen Sie Ihre Mitarbeitenden gezielt. Themen wie Phishing, sichere Passwörter und der Umgang mit verdächtigen Anfragen sollten regelmässig aufgefrischt werden. Verhaltensorientierte Trainings sind wirksamer als reine Wissensvermittlung.
Externe Unterstützung nutzen: Viele KMU verfügen nicht über die internen Ressourcen, um alle Anforderungen selbst zu erfüllen. Externe Expertise – etwa in Form eines CISO-as-a-Service – kann Lücken schliessen und die Geschäftsleitung entlasten.
Praxisbeispiel: Energieversorger bereitet sich auf Q4 vor
Ein regionaler Energieversorger mit rund 80 Mitarbeitenden stand vor der Herausforderung, den IKT-Minimalstandard umzusetzen. Die IT-Abteilung war klein, die Anforderungen komplex.
Der erste Schritt war eine Gap-Analyse: Welche Anforderungen sind bereits erfüllt? Wo bestehen Lücken? Daraus entstand ein priorisierter Massnahmenplan mit klaren Verantwortlichkeiten und realistischen Fristen.
Parallel wurde ein Notfallplan entwickelt und in einer Übung getestet. Dabei zeigte sich: Die Kommunikationswege waren unklar, wichtige Kontakte fehlten. Diese Lücken konnten vor dem Ernstfall geschlossen werden.
Das Ergebnis: Der Energieversorger erfüllt die regulatorischen Anforderungen, hat seine Resilienz gestärkt und weiss, wie er im Ernstfall reagiert.
Vorbereitung schafft Handlungsspielraum
Die Entwicklungen in Cybersicherheit und Resilienz sind komplex, aber nicht unbeherrschbar. Wer sich jetzt vorbereitet, schafft Handlungsspielraum. Wer wartet, reagiert unter Druck.
Der erste Schritt ist einfach: Verschaffen Sie sich einen Überblick. Welche Anforderungen betreffen Ihr Unternehmen? Welche Risiken sind am grössten? Welche Massnahmen sind am dringendsten?
Danach können Sie priorisieren, planen und umsetzen – Schritt für Schritt, mit den Ressourcen, die Ihnen zur Verfügung stehen.
Was steht bei Ihnen für Q4 auf der Sicherheits-Agenda? Schreiben Sie mir.
Häufig gestellte Fragen
Welche regulatorischen Anforderungen gelten für Schweizer KMU ab 2027?
Der IKT-Minimalstandard ist für Unternehmen der kritischen Infrastruktur verbindlich. DORA betrifft Finanzdienstleister und deren IT-Dienstleister. NIS2-Analogien können für Unternehmen mit EU-Geschäftsbeziehungen relevant werden. Eine Gap-Analyse zeigt, welche Anforderungen konkret gelten.
Wie können sich KMU gegen KI-gestützte Cyberangriffe schützen?
Technische Massnahmen wie aktuelle Sicherheitssoftware und Netzwerksegmentierung sind wichtig. Ebenso entscheidend ist die Sensibilisierung der Mitarbeitenden: Phishing-Mails werden durch KI präziser, Deepfakes täuschen Stimmen und Videos. Klare Prozesse für kritische Transaktionen schützen zusätzlich.
Was bedeutet Resilienz konkret für ein KMU?
Resilienz bedeutet, dass ein Unternehmen auch im Ernstfall handlungsfähig bleibt. Dazu gehören: dokumentierte Notfallpläne, getestete Wiederherstellungsprozesse, klare Verantwortlichkeiten und alternative Lieferanten. Resilienz entsteht durch Vorbereitung, nicht durch Reaktion.
Wie finde ich heraus, ob mein Unternehmen vom IKT-Minimalstandard betroffen ist?
Der IKT-Minimalstandard gilt für Unternehmen der kritischen Infrastruktur, insbesondere in den Bereichen Energie, Wasser, Verkehr und Telekommunikation. Eine erste Einschätzung liefert die Liste der betroffenen Sektoren des Bundesamts für Bevölkerungsschutz (BABS). Im Zweifelsfall hilft eine Beratung.
Das Wichtigste in Kürze
- Schweizer KMU stehen vor drei zentralen Herausforderungen: steigende regulatorische Anforderungen (IKT-Minimalstandard, DORA, NIS2-Analogien), technologische Bedrohungen durch KI-gestützte Angriffe und Deepfakes sowie geopolitische Risiken, die Lieferketten und Infrastrukturen betreffen.
- Wer sich jetzt vorbereitet, schafft Handlungsspielraum: durch Gap-Analysen, aktualisierte Risikobewertungen, getestete Notfallpläne und gezielte Awareness-Massnahmen.
- Externe Unterstützung kann Lücken schliessen und die Geschäftsleitung entlasten.
Mehr aus dem Insight-Blog
Sicherheit, die zu Ihrem Unternehmen passt.
Lassen Sie uns unverbindlich über Ihre Situation sprechen – pragmatisch, verständlich und ohne Verpflichtung.