Notfallplan für KMU: Warum Backup allein gegen Ransomware nicht reicht
Ein Backup stoppt keine Erpressung nach Datenabfluss. Dieser Leitfaden zeigt KMU, was ein Notfallplan für Ransomware leisten muss.
Ein funktionierendes Backup reicht heute nicht mehr aus, um ein Unternehmen nach einem Ransomware-Angriff zu schützen. Moderne Angreifer verschlüsseln nicht nur Systeme, sie stehlen vorher auch Daten und drohen mit deren Veröffentlichung. Ein Notfallplan muss deshalb weit über die technische Wiederherstellung hinausgehen und auch Kommunikation, Meldeentscheid und Entscheidungswege regeln.
Was verlieren Unternehmen, wenn die Systeme zwar wiederhergestellt werden können, aber Kundendaten, Verträge oder Personaldossiers bereits veröffentlicht wurden? Genau diese Frage zeigt die Grenze eines reinen Backup-Konzepts auf. Wer sich als Geschäftsführung, IT-Leitung oder Verwaltungsrat nur auf Backups verlässt, unterschätzt die eigentliche Bedrohung.
Verschlüsselung ist nur ein Teil des Angriffs
Viele Unternehmen verbinden Ransomware ausschliesslich mit verschlüsselten Systemen, die mit einem aktuellen Backup wieder hergestellt werden können. Diese Vorstellung greift heute zu kurz. Angreifer kopieren Daten in der Regel, bevor sie Systeme verschlüsseln. Diese Technik nennt man Double Extortion, auf Deutsch doppelte Erpressung.
Die Logik dahinter ist einfach. Selbst wenn ein Unternehmen seine Systeme mit einem Backup wiederherstellen kann, drohen die Angreifer zusätzlich mit der Veröffentlichung der gestohlenen Daten. Damit funktioniert die Erpressung auch dann, wenn die technische Wiederherstellung gelingt. Ein Backup schützt vor Betriebsunterbruch, es schützt aber nicht vor den Folgen eines Datenabflusses.
Für Unternehmen bedeutet das, dass sich ein Notfallplan nicht nur auf die Frage «Wie bekommen wir unsere Systeme zurück?» beschränken darf, sondern er muss ebenso klären, wie ein Unternehmen mit gestohlenen Daten umgeht.
Datenabfluss und Meldeentscheid
Sobald der Verdacht besteht, dass Daten abgeflossen sind, stehen Unternehmen vor mehreren Entscheidungen gleichzeitig. Welche Daten sind betroffen? Sind es Kundendaten, Verträge oder Personaldossiers? Wer muss informiert werden und wann?
Diese Fragen hängen eng mit der sogenannten Incident Analyse zusammen, also der systematischen Untersuchung, was genau passiert ist, welche Systeme und Daten betroffen sind und wie der Angriff abgelaufen ist. Ohne eine saubere Incident Analyse lässt sich auch kein fundierter Meldeentscheid treffen, etwa gegenüber Behörden, Kundinnen und Kunden oder Partnern.
Gerade für Unternehmen in regulierten Branchen, etwa Energieversorger, ist dieser Punkt besonders wichtig. Hier bestehen teilweise Meldepflichten bei Cybervorfällen, die eingehalten werden müssen. Ein Notfallplan sollte deshalb von Anfang an festlegen, wer im Unternehmen den Meldeentscheid trifft und nach welchen Kriterien.
Ein ergänzendes Element ist das sogenannte Dark Web Monitoring für Unternehmen. Dabei wird kontinuierlich überwacht, ob Zugangsdaten, Dokumente oder andere sensible Informationen eines Unternehmens im Darknet auftauchen. So lassen sich Datenlecks teilweise bereits erkennen, bevor ein Angriff überhaupt bemerkt wird.
Was ein Incident-Response-Plan regelt
Ein Incident-Response-Plan ist das zentrale Dokument, das im Ernstfall Orientierung gibt. Er legt fest, wie ein Unternehmen auf einen Sicherheitsvorfall reagiert, bevor dieser überhaupt eintritt. Ohne einen solchen Plan entstehen im Ernstfall wertvolle Zeitverluste, weil Zuständigkeiten unklar sind und Entscheidungen improvisiert getroffen werden müssen.
Ein praxistauglicher Incident-Response-Plan regelt typischerweise folgende Punkte:
Wer entscheidet, welche Systeme zuerst wiederhergestellt werden und nach welchen Kriterien?
Wer übernimmt die Kommunikation mit Kundinnen, Kunden und Partnern?
Wer dokumentiert den Vorfall fortlaufend, damit später Nachweise und Lehren daraus gezogen werden können?
Wer prüft, ob tatsächlich Daten abgeflossen sind?
Ab welchem Punkt wird externe Unterstützung beigezogen, etwa für forensische Analysen oder rechtliche Fragen?
Diese Punkte sind eng mit der Business Continuity Planung verknüpft. Während der Incident-Response-Plan den unmittelbaren Vorfall steuert, sorgt die Business Continuity Planung dafür, dass zentrale Geschäftsprozesse auch während und nach einem Vorfall weiterlaufen können. Beide Elemente gehören zusammen und sollten nicht isoliert betrachtet werden.
Der 30-Minuten-Test für die Geschäftsleitung
Geschäftsleitung und Verwaltungsrat müssen nicht jedes technische Detail eines Notfallplans kennen. Sie sollten aber wissen, ob die wichtigsten Entscheidungen im Ernstfall geregelt sind. Dafür eignet sich ein kurzer Mini-Test mit fünf Fragen, der sich in rund 30 Minuten durchgehen lässt:
Wer entscheidet, welche Systeme priorisiert wiederhergestellt werden?
Wer informiert Kundinnen und Kunden über den Vorfall?
Wer dokumentiert den Ablauf des Vorfalls laufend?
Wer prüft, ob und welche Daten abgeflossen sind?
Wann wird externe Unterstützung beigezogen?
Lässt sich eine dieser Fragen nicht klar beantworten, zeigt das eine Lücke im Notfallplan auf. Für IT-Leiterinnen und IT-Leiter liefert dieser Test eine direkte Lückenprüfung. Für BCM-Verantwortliche ist er ein guter Startpunkt für eine erste Übung.
Ein typischer Moment im KMU-Alltag
Ein mittelständisches Industrieunternehmen stellt am Montagmorgen fest, dass mehrere Server verschlüsselt sind. Das Backup ist intakt, die IT-Leitung kann die Systeme innerhalb weniger Stunden wiederherstellen. Scheinbar ist die Situation unter Kontrolle.
Am Nachmittag meldet sich der Angreifer jedoch per E-Mail. Sie behaupten, vor der Verschlüsselung Personaldossiers und Kundenverträge kopiert zu haben und drohen mit deren Veröffentlichung. Plötzlich reicht das wiederhergestellte System nicht mehr aus. Es braucht eine Entscheidung, wer die Mitarbeitenden informiert, ob eine Meldung an Behörden nötig ist und wer die Kommunikation mit betroffenen Kunden übernimmt.
Hätte dieses Unternehmen die fünf Fragen des Mini-Tests im Voraus beantwortet, wären diese Entscheidungen bereits vorbereitet gewesen, statt unter Zeitdruck getroffen werden zu müssen.
Mein Experten-Tipp
Ein Backup ist notwendig, aber es beantwortet nicht die Frage, was nach einem Datenabfluss passiert. Unternehmen, die ihren Notfallplan ernst nehmen, sollten jetzt die fünf Fragen aus dem Mini-Test durchgehen und prüfen, wo die erste ungeklärte Entscheidung liegt.
Häufig gestellte Fragen
Was ist der Unterschied zwischen einem Backup und einem Notfallplan?
Ein Backup stellt verschlorene Daten und Systeme wieder her. Ein Notfallplan regelt zusätzlich, wer im Ernstfall entscheidet, wie kommuniziert wird und wie mit einem möglichen Datenabfluss umgegangen wird.
Was bedeutet Double Extortion?
Double Extortion bezeichnet eine Angriffsmethode, bei der Kriminelle Daten zuerst stehlen und erst danach verschlüsseln. So funktioniert die Erpressung auch dann, wenn das Unternehmen seine Systeme mit einem Backup wiederherstellen kann.
Wer sollte im Unternehmen den Incident-Response-Plan kennen?
Geschäftsleitung, IT-Leitung und mindestens eine Vertretung der Kommunikation sollten die wichtigsten Abläufe kennen. Alle beteiligten Personen sollten wissen, welche Rolle sie im Ernstfall übernehmen.
Wie hängen Incident-Response-Plan und Business Continuity Planung zusammen?
Der Incident-Response-Plan steuert die unmittelbare Reaktion auf einen Vorfall. Die Business Continuity Planung sorgt dafür, dass zentrale Geschäftsprozesse auch während und nach dem Vorfall weiterlaufen.
Das Wichtigste in Kürze
- Ein Backup allein schützt nicht vor den Folgen eines Ransomware-Angriffs, weil Angreifer durch Double Extortion zusätzlich mit gestohlenen Daten drohen.
- Ein wirksamer Notfallplan regelt deshalb neben der technischen Wiederherstellung auch Meldeentscheid, Kommunikation und Dokumentation.
- Der Mini-Test mit fünf Fragen hilft Geschäftsleitung, IT-Leitung und Verwaltungsrat, offene Punkte im eigenen Notfallplan schnell zu erkennen und gezielt zu schliessen.
Mehr aus dem Insight-Blog
Notfallplan Cyberangriff: Was in den ersten 72 Stunden entscheidet
Beitrag lesen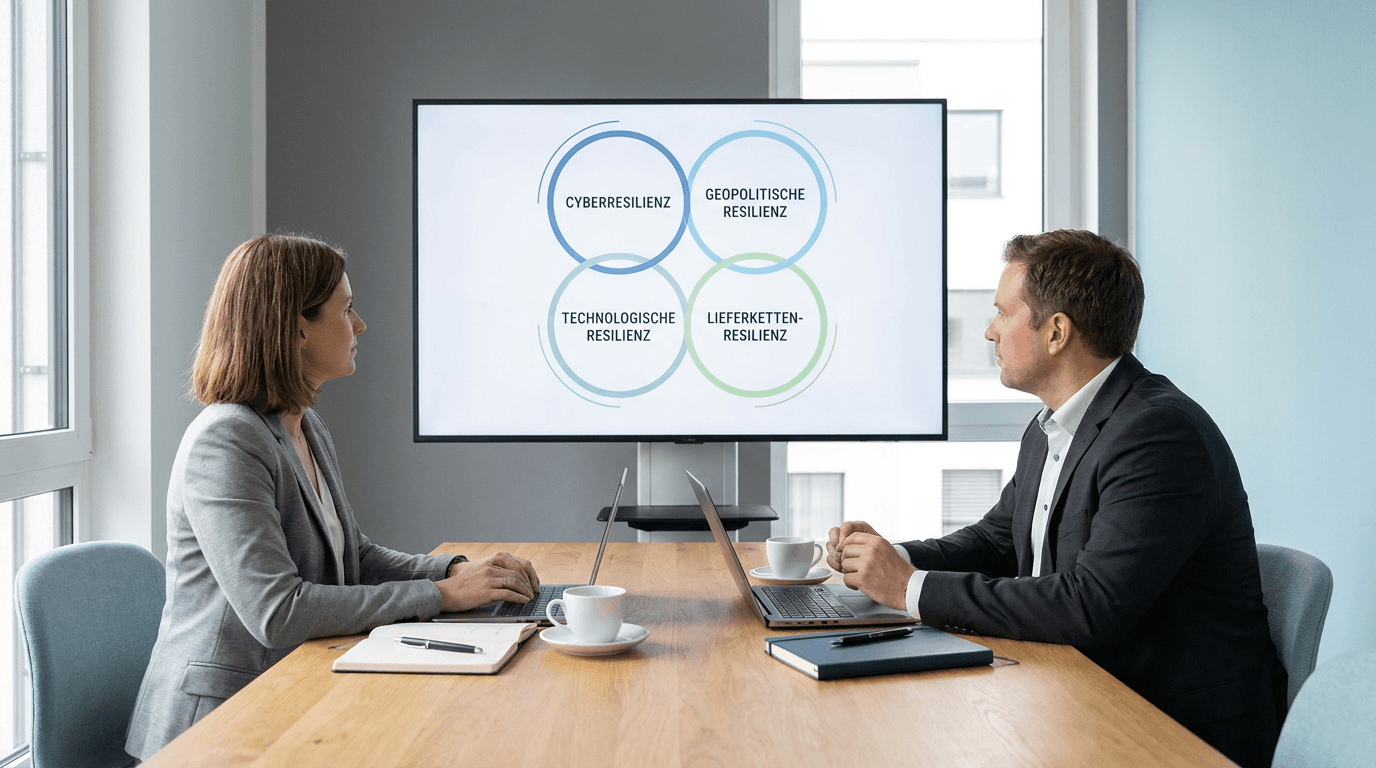
Resilienzstrategie für KMU: Warum Cyberresilienz allein nicht mehr reicht
Beitrag lesen
Audit-Readiness: Warum Dokumentation allein nicht ausreicht
Beitrag lesenSicherheit, die zu Ihrem Unternehmen passt.
Lassen Sie uns unverbindlich über Ihre Situation sprechen – pragmatisch, verständlich und ohne Verpflichtung.